خوارزميات على خط المواجهة
كيف يُسلّح الجيش الأمريكي "وكلاء الذكاء الاصطناعي" لخوض الحروب السيبرانية؟
تحقيق صحفي خاص
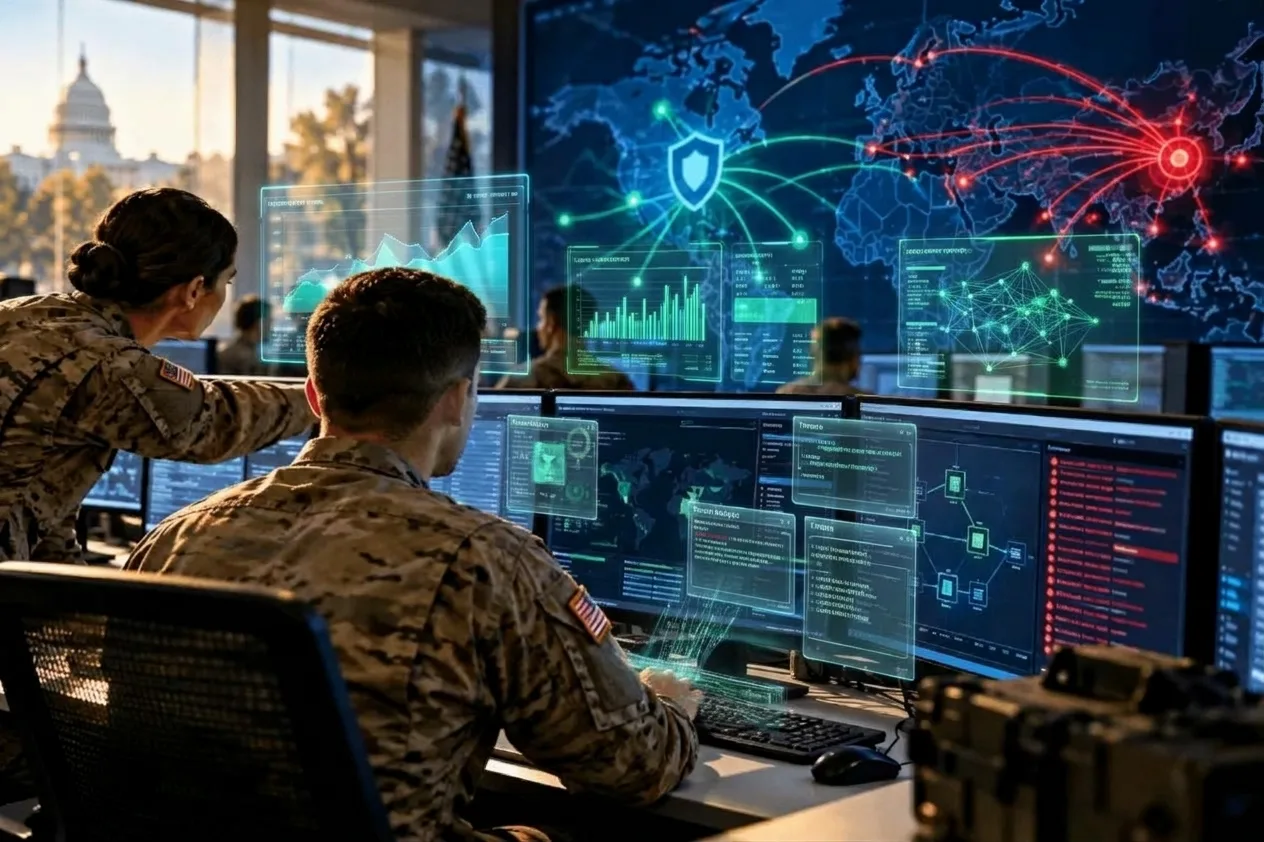
في عصر أصبحت فيه الهجمات الإلكترونية العابرة للحدود تُنفّذ بسرعة الميكروثانية، لم تعد الاستجابة البشرية المعتادة كافية لحماية البنية التحتية الحساسة والأنظمة العسكرية المعقدة. ضمن هذا التحول الاستراتيجي، يستعد الجيش الأمريكي لمنح عقد رسمي لإطلاق "مشروع غريفين" (Project Griffin)؛ وهو مبادرة دفاعية طموحة تهدف إلى تدريب ونشر "وكلاء ذكاء اصطناعي خبيرين" (Autonomous AI Agents) للتحري والاستجابة الفورية للهجمات السيبرانية دون انتظار الأوامر البشرية التقليدية.
يقدم هذا التحقيق قراءة شاملة لأبعاد هذا المشروع، وآلية عمله، والرهانات التقنية والعسكرية المصاحبة له.
1. ما هو مشروع "غريفين"؟ (Project Griffin)
يُمثّل مشروع "غريفين" الانتقال الفعلي من الذكاء الاصطناعي المساعد (الذي ينحصر دوره في إرسال التنبيهات وإعداد التقارير للمحللين) إلى الذكاء الاصطناعي المستقل (الذي يملك صلاحية الاتخاذ الفوري لقرارات العزل والتصدي).
الهدف المحوري: بناء وكلاء ذكاء اصطناعي قادرين على اكتشاف الثغرات، ورصد تسلل الخصوم، ومناورة التهديدات السيبرانية واحتوائها في أجزاء من الثانية (In Real-Time).
نطاق العمل: حماية الشبكات المعقدة التابعة للجيش، بدءًا من مراكز البيانات القيادية وصولًا إلى أجهزة الاستشعار والمعدات الميدانية المربوطة بحافة الشبكة (Edge Computing).
2. آلية العمل: كيف يعمل "الوكيل السيبراني الذكي"؟
تعتمد الأنظمة التقليدية في الأمن السيبراني على قواعد محددة سلفًا (Rule-based Systems). أما وكلاء مشروع "غريفين"، فيعتمدون على تقنيات أعمق وأكثر مرونة:
[ رصد الحركة في الشبكة ] ➔ [ تحليل السلوك الشاذ عبر الذكاء الاصطناعي ] ➔ [ قرار واتخاذ إجراء مستقل في الميكروثانية ]
المقومات التقنية الرئيسية:
التعلم بالتعزيز والتكيف المستمر (Reinforcement Learning): يتعلم الوكيل سلوك الشبكة الطبيعي، ويُحاكي سيناريوهات الهجوم المختلفة للتنبؤ بالخطوات القادمة للمهاجم.
الاستجابة ذاتية الحركة (Autonomous Remediation): بمجرد اكتشاف اختراق، يمكن للوكيل إعادة إعادة توجيه حركة المرور، أو قطع الاتصال عن الجزء المصاب، أو تطبيق "ترقيعات أمنية" (Patching) برمجية فورية.
التنسيق بين الوكلاء (Multi-Agent Architecture): لا يعمل وكيل واحد بمفرده، بل تبادل مجموعة من الوكلاء المستقلين البيانات والتحليلات لتبادل الأدوار (رصد، حماية، عزل، وهجوم مضاد دفاعي).
3. لماذا يتجه الجيش الأمريكي للأتمتة الكاملة؟
تصاعدت حدة التهديدات السيبرانية من دول منافسة ومجموعات برمجيات الفدية المتطورة، مما أوجد تحديات لا يمكن للعنصر البشري التعامل معها بمفرده:
التحدي التقليديحل مشروع "غريفين"سرعة الهجوم: الهجمات الآلية تنفذ آلاف العمليات في الثواني الأولى.زمن استجابة تقاربي للصفر: اتخاذ قرار الدفاع فور حدوث التسلل.نقص الكوادر: أزمة عالمية في توفير محللي الأمن السيبراني.مضاعفة القوة (Force Multiplier): قيادة الوكلاء للعمليات الروتينية المعقدة.بيئات الاتصال قطع/ضعف (DDIL): انقطاع الاتصال بالقيادة المركزية.استقلالية حافة الشبكة: قدرة الوكيل على الدفاع عن الوحدات الميدانية محليًا.
4. التحديات والمخاطر: خط رفيع بين الأمان والكارثة
رغم الآفاق الواعدة لمشروع "غريفين"، يسلط خبراء الأمن السيبراني والاستراتيجيات العسكرية الضوء على مخاطر عملية جادة:
تنبيه أمني: التحدي الأكبر ليس في بناء ذكاء اصطناعي يدافع، بل في ضمان عدم استغلال نقطة ضعفه أو خداعه عبر هجمات التزييف والبيانات المسمومة.
خطر الإيجابيات الكاذبة (False Positives): قد يفسر الوكيل المستقل نشاطًا برمجيًا طبيعيًا ولكنه غير معتاد على أنه هجوم، فيعزل أنظمة قيادية حيوية أثناء المعركة.
التسميم البرمجي (Adversarial Attacks): محاولة الخصوم إدخال بيانات مضللة لتدريب الذكاء الاصطناعي على نسيان ثغرات معينة أو اتخاذ قرارات خاطئة.
سلسلة الاعتماد والسيادة (Human-in-the-Loop): حدة الجدل حول الحدود المفروضة على صلاحيات الذكاء الاصطناعي؛ متى يُسمح له بالتصرف بمفرده ومتى يُشترط المورد البشري؟
5. الأبعاد الاستراتيجية والنظرة المستقبليّة
يمثل مشروع "غريفين" نقطة تحوّل محورية في العقيدة العسكرية السيبرانية. لم تعد الحروب الإلكترونية تُدار عبر شاشات ومراقبة بشرية مستمرة، بل أصبحت "حرب خوارزميات ضد خوارزميات".
إن منح عقد هذا المشروع يشير إلى أن سباق التسلح القادم لن يقتصر على الصواريخ والمسيرات، بل سيمتد إلى مدى كفاءة واستقلالية وكلاء الذكاء الاصطناعي الموكل إليهم حماية العصب الرقمي للدول.
خلاصة التحقيق
يمضي الجيش الأمريكي بخطى حثيثة نحو تحويل الدفاع السيبراني إلى عملية ذاتية التشغيل بالكامل. وتظل نجاعة مشروع "غريفين" مرهونة بمدى قدرة المهندسين على تحقيق التوازن الدقيق بين الاستجابة الفائقة والسيطرة المأمونة، في بيئة عمليات لا تحتمل الخطأ البرمجي.